Cyberbezpieczeństwo to koszt czy inwestycja?
Cena bezpieczeństwa to jeden z elementów budżetu każdej większej organizacji. To nie jednorazowy wydatek, tylko składowa, do której trzeba doliczyć koszty licencji oprogramowania, wdrożenie, utrzymanie zabezpieczeń, pracę specjalistów oraz przygotowanie do obsługi incydentów. Dlatego prawidłowa wycena zaczyna się od ustalenia, co firma chce chronić i jakich skutków przestoju chce uniknąć.
Podcast o cyberbezpieczeństwie
– Dzień dobry, poproszę XDR.
– A jaki problem chcemy rozwiązać?
Ten krótki dialog dobrze oddaje problem zakupów w cyberbezpieczeństwie, to też główny temat poruszony w podcast’cie o cyberbezpieczeństwie. Organizacje najczęściej przychodzą po konkretną technologię, ale nie zawsze potrafią powiedzieć, co ma się zmienić po jej uruchomieniu. Tymczasem właśnie od tej odpowiedzi powinien zależeć zarówno dobór konkretnego rozwiązania, jak i sens całej inwestycji.
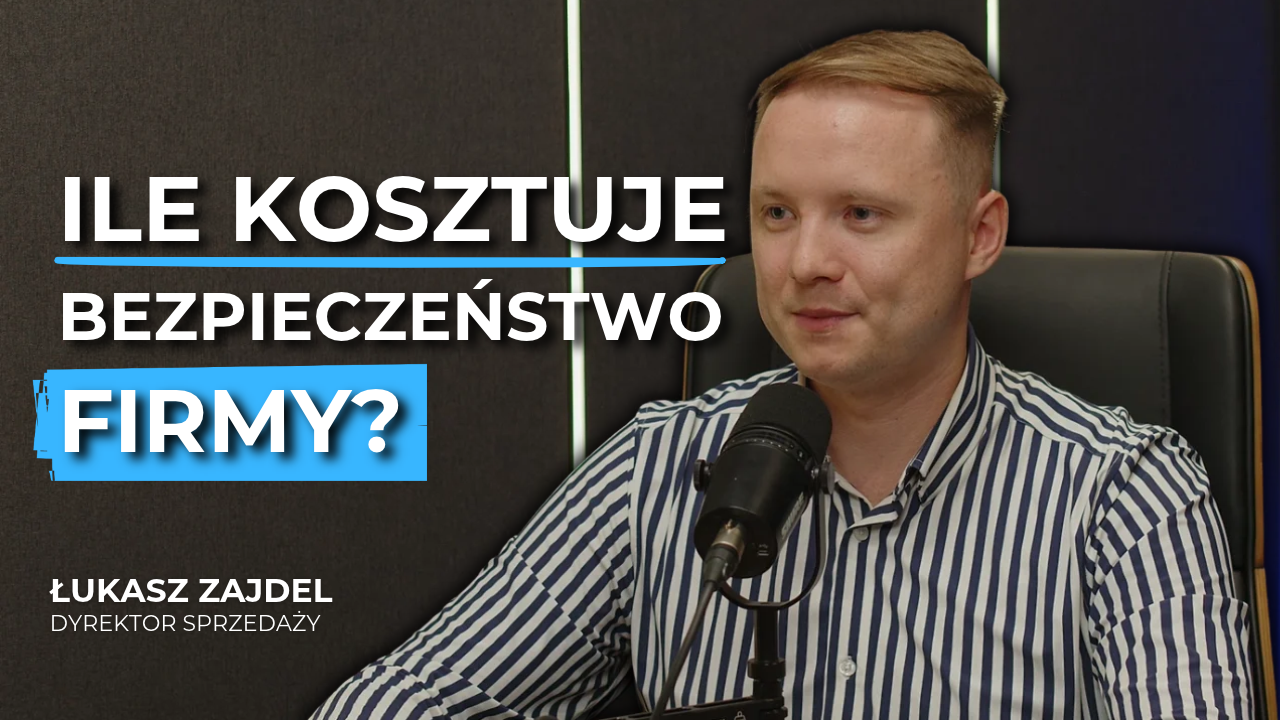
O budżetach, decyzjach zakupowych i współpracy z dostawcą cyberbezpieczeństwa rozmawiają Grzegorz Gąsiewski, Dyrektor Działu SOC oraz Łukasz Zajdel, Dyrektor Sprzedaży w Perceptus. Z ich doświadczeń wynika, że rozmowę o inwestycji w bezpieczeństwo warto połączyć z rozmową o codziennych działaniu organizacji.
Ile kosztuje cyberbezpieczeństwo i jak zaplanować budżet firmy?
Na podstawie pojedynczej licencji oprogramowania nie wycenimy bezpieczeństwa całej organizacji. Do kompleksowej ochrony potrzebne mogą być również zabezpieczenia poczty i sieci, zarządzanie dostępami, kopie zapasowe, szkolenia oraz monitoring i obsługa incydentów. Zakres zależy bezpośrednio od infrastruktury i ryzyka. Nawet firmy z tą samą wielkością etatów mogą mieć zupełnie inne potrzeby, np. kiedy jedna pracuje wyłącznie w chmurze, a druga utrzymuje zakład produkcyjny i kilka oddziałów.
Przy planowaniu inwestycji w cyberbezpieczeństwo warto uwzględnić konkretne pozycje:
| Element budżetu | Co uwzględnić |
|---|---|
| Ocena stanu i plan działań | Inwentaryzacja, audyt, analiza ryzyka i ustalenie priorytetów |
| Technologie | Licencje, subskrypcje, urządzenia oraz infrastruktura potrzebna do ich działania |
| Wdrożenie | Konfiguracja, integracje, migracje, testy i przekazanie wiedzy administratorom |
| Utrzymanie i obsługa | Aktualizacje, analiza zdarzeń, dostrajanie reguł, czas zespołu IT lub usługa zewnętrzna |
| Weryfikacja i rozwój | Testy odtwarzania danych, ćwiczenia reagowania, szkolenia i dostosowanie do zmian w firmie |
Budżet powinien obejmować zarówno uruchomienie zabezpieczeń, jak i ich późniejsze działanie. Przy porównywaniu ofert pomocny jest wspólny okres, na przykład trzy lata. Dopiero wtedy widać różnice wynikające z kosztów odnowień, obsługi i rozwoju środowiska.
Wybór technologii dopasowanej do potrzeb organizacji
Zakup XDR może mieć uzasadnienie, gdy firma potrzebuje lepiej wykrywać podejrzaną aktywność i analizować powiązane zdarzenia. Nie odpowie jednak samodzielnie na każde wyzwanie związane z dostępami, odtwarzaniem danych czy organizacją pracy. Podobnie nowy firewall wymaga konfiguracji dopasowanej do sieci i regularnego utrzymania.
Zamiast zaczynać od nazwy produktu, określmy oczekiwany efekt: chcemy szybciej rozpoznawać przejęte konta, ograniczyć dostęp do krytycznych systemów albo odtwarzać konkretną usługę w czasie akceptowalnym dla biznesu.
Sformułowaną potrzebę można zweryfikować podczas projektu. Da się sprawdzić, czy monitoring obejmuje wskazane urządzenia, czy alarm dociera do odpowiedniej osoby i czy test odtworzenia zakończył się w założonym czasie. Sama informacja o zakupie licencji nie daje odpowiedzi na te pytania.
To również sposób na kontrolowanie wydatków. Audyt może wykazać, że firma ma już część potrzebnych funkcji, ale ich nie uruchomiła albo wykorzystuje je w ograniczonym zakresie. Zanim powstanie kolejne zamówienie, warto sprawdzić możliwości posiadanych rozwiązań i przyczyny niewykorzystywania ich funkcji.
Jak rozmawiać z zarządem o kosztach cyberbezpieczeństwa?
W podcaście Grzegorz Gąsiewski zauważa, że „cyberbezpieczeństwo raczej traktowane jest jako koszt”. To zrozumiałe z perspektywy osób zatwierdzających budżet: nowa maszyna może zwiększyć produkcję, a dodatkowy handlowiec pozyskać klientów. Korzyść z zabezpieczeń trudniej wykazać bezpośrednio, szczególnie gdy firma nie doświadczyła jeszcze poważnego przestoju.
Uzasadnienie inwestycji powinno odnosić się do procesów biznesowych.
- Co stanie się po utracie dostępu do systemu magazynowego?
- Jak długo można obsługiwać zamówienia bez poczty?
- Które dane są potrzebne, żeby wznowić produkcję?
Pomocne jest oszacowanie skutków konkretnego scenariusza. Czysto dla przykładu przyjmijmy, że godzina niedostępności danej usługi oznacza 3 000 zł utraconej marży, osiem godzin przestoju daje już 24 000 zł. To wyłącznie przykład rachunkowy, do własnej kalkulacji trzeba wprowadzić rzeczywiste dane firmy oraz uwzględnić możliwość nadrobienia części sprzedaży. Osobno dochodzą koszty usuwania skutków incydentu, pracy awaryjnej czy obsługi zobowiązań wobec klientów.
Wyliczenie pozwala ocenić, jaką wartość ma skrócenie przestoju. Nie oznacza jeszcze, że każda inwestycja się zwróci. Decyzja wymaga także oceny prawdopodobieństwa zdarzenia i tego, w jakim stopniu proponowane działania mogą ograniczyć jego skutki.
Koszt incydentu na przykładzie Marks and Spencer
W wynikach za rok finansowy 2025/26 Marks & Spencer wykazał 131,3 mln funtów kosztów związanych z cyberincydentem. Z tej kwoty 109,3 mln funtów przypisano reakcji i odtwarzaniu systemów, a 22 mln funtów kosztom zewnętrznych specjalistów. Spółka osobno wskazała wpływ incydentu na działalność handlową oraz przychód z ubezpieczenia.
Przykład pokazuje, dlaczego rachunek za incydent wymaga rozbicia na kilka kategorii. Naprawa środowiska IT jest jedną z nich. Inne dotyczą przerwanej działalności, dodatkowej pracy i często pomocy zewnętrznej. Skali wydatków dużego detalisty nie należy przenosić na polskie MŚP, ale podobny podział kosztów pomoże przygotować własną analizę.
NIS2 i ustawa o KSC w planowaniu budżetu
Regulacje mogą znacząco przyspieszyć decyzję o inwestycji. Przy planowaniu wydatków warto jednak oddzielić samo zakończenie zakupu od wdrożenia wymaganych sposobów działania.
Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa, wdrażająca dyrektywę NIS2, weszła w życie 3 kwietnia 2026 r. Ministerstwo Cyfryzacji wskazuje wśród obowiązków podmiotów objętych przepisami między innymi wdrożenie Systemu Zarządzania Bezpieczeństwem Informacji oraz zarządzanie i zgłaszanie incydentów.
To konieczność zaplanowania również prac organizacyjnych, dokumentacji i utrzymania procesów. Zakup narzędzia może wspierać ich realizację, ale sam nie wystarcza do wykazania, że organizacja spełnia dotyczące jej obowiązki. Zakres prac należy ustalić dla konkretnego podmiotu i jego sytuacji.
Podział inwestycji pomaga rozłożyć obciążenie finansowe i pracę zespołu. Harmonogram musi przy tym uwzględniać zarówno pilność zagrożeń, jak i terminy obowiązków prawnych dotyczących organizacji.
Od czego zacząć planowanie inwestycji w cyberbezpieczeństwo?
Zapytany o pierwszą wskazówkę dla organizacji przygotowującej inwestycję, Łukasz Zajdel odpowiada: „Przede wszystkim powinien zacząć od audytu”.
Odpowiednio określony zakres audytu pozwala ustalić, co firma ma, czego potrzebuje i jakie działania są najpilniejsze. Wynik powinien dawać podstawę do przygotowania planu z kosztami, odpowiedzialnością i terminami, obejmującego także wykorzystanie obecnych narzędzi.
Przygotowując zapytanie o wycenę, warto zebrać informacje o liczbie urządzeń i lokalizacji, krytycznych systemach, środowisku chmurowym oraz obecnych zabezpieczeniach. Równie ważne są oczekiwane godziny obsługi, możliwości własnego zespołu i akceptowalny czas przerwy w działaniu usług.
Wtedy pytanie „ile kosztuje cyberbezpieczeństwo” prowadzi do porównywalnych ofert i decyzji opartych na potrzebach firmy. Można ocenić, jaki problem rozwiązuje każda pozycja w budżecie, kto będzie odpowiadał za jej wykorzystanie i jak sprawdzimy efekt.
Planujesz inwestycję w cyberbezpieczeństwo? Porozmawiaj z nami o audycie bezpieczeństwa IT, który pomoże określić priorytety i zakres dalszych działań.
Chcesz zadbać o cyberbezpieczeństwo?
Skontaktuj się z nami!
Zostaw dane – oddzwonimy
Nasz specjalista odezwie się do Ciebie najpóźniej kolejnego dnia roboczego. Nie musisz wypełniać pola wiadomości, ale krótka informacja o interesującym Cię temacie rozmowy będzie dla nas cenną wskazówką.