

Wystartował podcast o cyberbezpieczeństwie!
W dobie automatyzacji i treści generowanych przez sztuczną inteligencję, największą wartością w cyfrowym świecie pozostaje ludzkie doświadczenie, unikalna wiedza i inżynierska praktyka. W Perceptus od lat stawiamy na transparentność oraz bezpośrednią wiedzę płynącą od naszych ekspertów. Z tego podejścia narodził się nasz najnowszy projekt – podcast, w którym rozmawiamy o realnych wyzwaniach branży cyberbezpieczeństwa i IT.
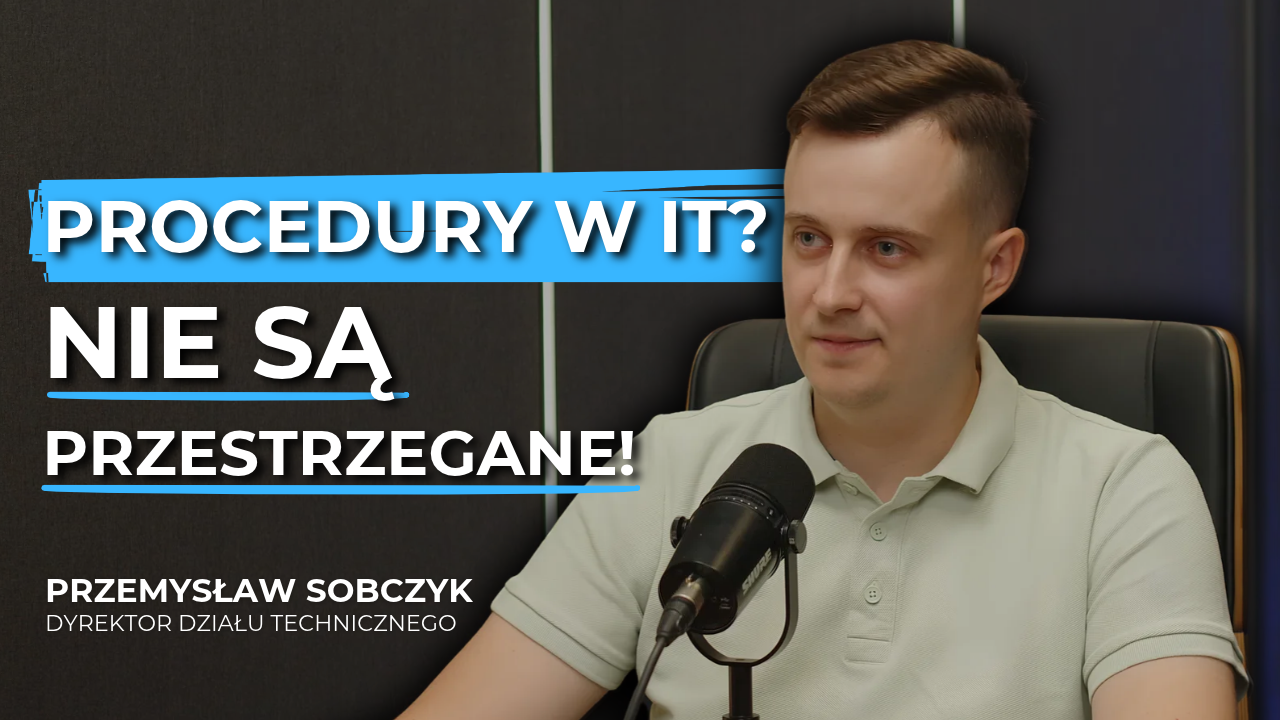
Za nami premiera pierwszego odcinka, w którym przed mikrofonami usiedli:
- Grzegorz Gąsiewski, Dyrektor Działu SOC
- Przemysław Sobczyk, Dyrektor Działu Technicznego
Dwie perspektywy, jeden cel
Środowisko IT jest zbyt skomplikowane, by patrzeć na nie wyłącznie z jednej perspektywy. Podczas dyskusji nasi eksperci skonfrontowali ze sobą dwa obszary obronne i operacyjne każdej dojrzałej organizacji:
Perspektywa Analityka SOC
Praca w trybie ciągłym (24/7/365), wyłapywanie anomalii w gąszczu logów i korelacja zdarzeń z wykorzystaniem zaawansowanej telemetrii XDR. To ciągłe polowanie na zagrożenia (threat hunting) i neutralizowanie ataków, zanim zdążą one wyrządzić realne szkody biznesowe.
Perspektywa Inżyniera Wdrożeniowego
Realia zarządzania architekturą IT, projektowanie skomplikowanych środowisk, utrzymanie ciągłości działania oraz codzienna praca „na żywym organizmie”. To także wyzwania związane z balansem między rygorystycznymi wymogami bezpieczeństwa a wygodą użytkowników końcowych.
O czym dyskutyjemy w premierowym odcinku?
W trwającej rozmowie nasi rozmówcy skupiają się na realiach pracy integratora i zespołu Security Operations Center. Z odcinka dowiesz się:
Jak wygląda współpraca na linii SOC – Dział Techniczny? Gdzie pojawiają się synergie, a gdzie najczęściej dochodzi do tarć i jak je efektywnie rozwiązywać.
Jakie błędy najczęściej popełniają organizacje? Dlaczego nawet najlepsze narzędzia bezpieczeństwa zawodzą, gdy brakuje spójnej strategii wdrożeniowej.
Jak SOC wspiera zespoły IT w sytuacjach kryzysowych? W jaki sposób precyzyjna telemetria i gotowy kontekst incydentu pozwalają skrócić czas reakcji.
„Bezpieczeństwo nie polega na dokładaniu kolejnych niezależnych narzędzi, ale na stworzeniu ekosystemu, w którym analitycy i inżynierowie mówią tym samym językiem.”
Grzegorz Gąsiewski, Dyrektor Działu SOC
Posłuchaj pierwszego odcinka!
Podcast jest dostępny na naszym kanale YouTube – zapraszamy do odsłuchu!


