Zabezpiecz swoją organizację
z ESET i Perceptus
System EDR ESET dostarcza wiedzę o tym, co dzieje się w infrastrukturze IT.
MDR od Perceptus zamienia tę wiedzę w szybką reakcję na zagrożenia

Dlaczego razem możemy więcej?
ESET zabezpiecza ekosystem IT Twojej firmy i ostrzega Cię o możliwych zagrożeniach
ESET PROTECT Elite łączy ochronę stacji roboczych i serwerów z funkcjami wykrywania i analizy zagrożeń. ESET Inspect dostarcza możliwości EDR/XDR: pozwala badać podejrzane zachowania, ustalać przebieg incydentów i podejmować działania reakcyjne.
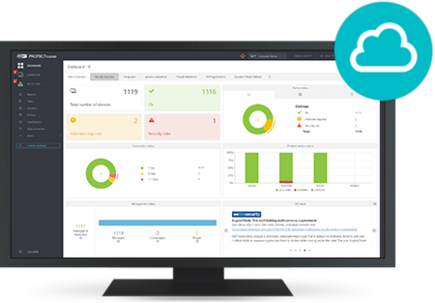
Pakiet obejmuje także m.in. analizę nowych zagrożeń w chmurze, zarządzanie podatnościami i poprawkami, ochronę poczty i aplikacji chmurowych oraz szyfrowanie i uwierzytelnianie wieloskładnikowe. W wersji chmurowej centralnym miejscem zarządzania ochroną i pracy z incydentami jest konsola ESET PROTECT.
Manage & Response – inżynierowie Perceptus analizują alerty
i odpowiadają na zagrożenia we właściwy sposób
Bezpieczeństwo nie opiera się wyłącznie na algorytmach i automatycznych reakcjach systemu. Inżynierowie Perceptus analizują alerty, wykorzystując dane o zachowaniu użytkownika, urządzenia, uruchamianych procesach, połączeniach oraz kolejności zdarzeń.
Dzięki wiedzy i doświadczeniu potrafią odróżnić standardowe działania administracyjne od aktywności, która może wskazywać na atak. Po potwierdzeniu zagrożenia reagują zgodnie z wcześniej uzgodnionymi scenariuszami, uwzględniając zarówno poziom ryzyka, jak i możliwy wpływ podjętych działań na funkcjonowanie organizacji.
Automatyzacja przyspiesza obsługę zdarzeń, ale ostateczna ocena opiera się na pełnym kontekście i eksperckiej analizie.
Masz ESET Inspect? Sprawdź, czy jego konfiguracja i sposób obsługi zdarzeń odpowiadają potrzebom Twojej organizacji
ESET Inspect pozwala obserwować podejrzane zachowania na urządzeniach i analizować detekcje. To, ile informacji z niego uzyskasz, zależy jednak również od pokrycia środowiska, ustawień reguł oraz sposobu, w jaki Twój zespół ocenia alerty i podejmuje decyzje o reakcji.
Pobierz workbook MDR
i skorzystaj z bezpłatnego audytu środowiska ESET Inspect.
Eksperci Perceptus przyjrzą się wybranym obszarom konfiguracji oraz temu, jak w Twojej organizacji przebiega obsługa wykrytych zdarzeń.
Co możemy sprawdzić podczas audytu?
- Widoczność urządzeń: czy urządzenia objęte audytem przekazują dane potrzebne do analizy.
- Reguły i wyjątki: które reguły są aktywne, jak dopasowano je do środowiska i czy dodane wyjątki nadal mają uzasadnienie.
- Detekcje: które zdarzenia wymagają uwagi, czy pojawiają się powtarzalne alerty i jak nadawane są im priorytety.
- Obsługę zdarzeń: kto analizuje detekcję, kiedy następuje eskalacja i jakie informacje są dostępne osobie podejmującej decyzję.
- Gotowość do reakcji: czy zespół ma ustalone osoby kontaktowe, zakres uprawnień i zasady działań, które mogą wpłynąć na pracę użytkowników lub systemów.
Podczas audytu dowiesz się, które elementy działają dobrze, co warto poprawić w konfiguracji i gdzie przyda się doprecyzowanie procesu reagowania.
Detekcja z systemu ESET to ważny sygnał. MDR od Perceptus zamienia go w szybką reakcję
Pobierz workbook i zgłoś chęć skorzystania z bezpłatnego audytu konsoli ESET Inspect, realizowanego przez inżynierów Perceptus.
Kod na darmowy audyt otrzymasz po zgłoszeniu we wiadomości e-mail wraz z załączonym workbook’iem.